- Alles op 1 plek
- Overzichtelijk
- Eenvoudig
- Structuur
ISO 27001 software
Bereid jouw organisatie voor op de ISO 27001 certificering
Software tool voor richtlijnen informatiebeveiliging
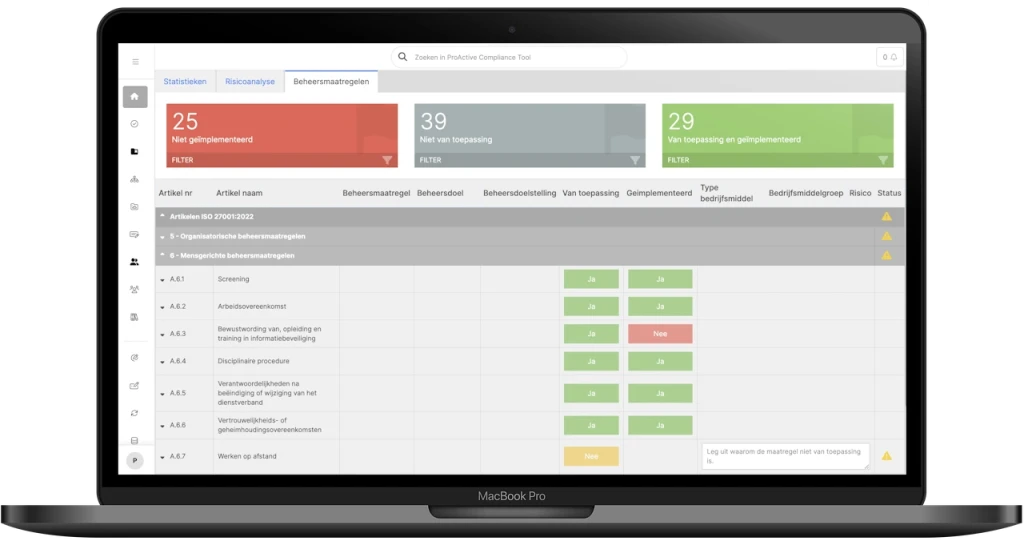
Wil je graag jouw organisatie klaarstomen voor de ISO 27001 certificering? Dit kan eenvoudig met de PCT (ProActive Compliance Tool). Deze software tool geeft jou handvaten om op een gestructureerde en duidelijke manier te voldoen aan de eisen uit de ISO norm met betrekking tot informatiebeveiliging.
De software compliance tool is er om met jou het proces te doorlopen aan de hand van jouw bedrijfsinformatie. En aan te geven aan welke eisen je vanuit wet- en regelgeving dient te voldoen als organisatie. De PCT zorgt dat je op eenduidige manier de stappen van dit proces kunt doorlopen om zo te zorgen dat de audit soepel verloopt.
Wat is de ISO 27001 norm voor informatiebeveiliging?
De internationale norm ISO 27001 voor informatiebeveiliging norm is er om aan te tonen dat jouw organisatie op een verantwoorde en vertrouwelijke wijze omgaat met informatie en zorgt voor afdoende geïmplementeerde beveiligingsmaatregelen. Als bedrijf moet je er immers niet aan denken dat informatie, zoals bijvoorbeeld persoonsgegevens van klanten, in verkeerde handen valt. De norm specificeert eisen voor het vaststellen, implementeren, uitvoeren, controleren, beoordelen, bijhouden én verbeteren van een gedocumenteerd Information Security Management System (ISMS) in het kader van de algemene bedrijfsrisico's voor jouw organisatie. Met het implementeren van een ISMS borg je de beschikbaarheid, integriteit en vertrouwelijkheid van informatie binnen de organisatie.
Door te werken met het ISMS en daarmee te voldoen aan de norm laat jij als organisatie zien dat alle risico’s rond vertrouwelijk omgaan met informatie op de juiste manier worden beheerst.

Plan Do Check Act (PDCA) ISO 27001
Continue verbetering is een belangrijk onderdeel van jouw Information Security Management System (ISMS). Hierbij gaat het om de Plan Do Check Act ook wel PDCA cyclus. In deze cyclus werk je stap voor stap aan continue verbetering. De norm ISO 27001 voor informatiebeveiliging omschrijft de stappen voor het beveiligen van informatie aan de hand van PDCA. In de ISMS software tool de PCT kun je deze PDCA stappen doorlopen die aansluiten op de risico’s en doelstellingen van jouw organisatie en om te zorgen dat hier een proces van continue verbetering plaats vindt. De PDCA stappen toegelicht in de volgende stappen.
Plan: stel het ISMS-beleid, -doelstellingen, -processen en -procedures vast die relevant zijn voor het beheren van risico's en het verbeteren van informatiebeveiliging om resultaten te leveren die in overeenstemming zijn met het algemene beleid en de algemene doelstellingen van jouw organisatie.
Do: implementeer en hanteer het ISMS-beleid, de ISMS-controles, -processen en -procedures.
Check: beoordeel en meet, waar van toepassing, de procesprestaties aan de hand van het ISMS-beleid, de ISMS-doelstellingen en de praktijkervaring en rapporteer de resultaten ter beoordeling aan het management.
Act: neem corrigerende en preventieve maatregelen, gebaseerd op de resultaten van de interne audit en de directiebeoordeling, monitoring of andere relevante informatie, om een voortdurende verbetering van jouw ISMS te bereiken.
De ISO 27001 compliance checklist
Zorg dat jouw organisatie goed is voorbereid aan de audit voor de certificering van het managementsysteem voor informatiebeveiliging met onze ISO 27001 checklist.
Aan de hand van de checklist doorlopen we de benodigde documenten die onderdeel zijn van het Information Security Management Systeem, afgekort ISMS. We doorlopen de checklist voor ISO 27001 aan de hand van 5 stappen en geven daarbij een aantal voorbeelden.
“De PCT is een tool die jou stapsgewijs meeneemt en jouw organisatie voorbereidt op het proces naar certificering conform ISO 27001.”
AVG in relatie tot ISO 27001
De Algemene Verordening Gegevensbescherming (AVG) is een Europese wet die in het leven is geroepen om de bescherming van persoonsgegevens te kunnen garanderen binnen de EU. Alle organisaties in Nederland en binnen de Europese Unie dienen hieraan te voldoen. De AVG eist dat persoonsgegevens worden beschermd met passende technische en organisatorische maatregelen. Veel onderwerpen in de AVG kunnen worden geborgd in een ISMS op basis van ISO 27001. Voldoen aan de ISO 27001 norm helpt jou als organisatie invulling te geven aan maatregelen voor een passende bescherming van persoonsgegevens en eventueel in combinatie met ISO 27701 daarmee aantoonbaar te voldoen aan de AVG.
Meer informatie over de AVG module van de PCT.
De ISO 27001 audit
Een certificeringsproces op basis van een audit kan een proces zijn waar je nog niet eerder mee te maken hebt gehad. Er kunnen veel onduidelijkheden zijn, wat kan leiden tot stress. Daarom is het fijn als er een tool is die jou aan de hand kan meenemen om te zorgen dat de audit, die moet leiden tot certificering, voor ISO 27001 en/of andere normeringen soepel verloopt voor jouw organisatie. De PCT is een tool die jou stapsgewijs meeneemt en jouw organisatie voorbereid op het proces naar certificering conform ISO 27001. Een onafhankelijke certificatie-instelling (CI) zal beoordelen of jouw organisatie voldoet aan de certificeringscriteria voor de norm ISO 27001. Eventuele tekortkomingen worden teruggekoppeld door de CI indien nog verbetering van de processen dient plaats te vinden. Bij een positieve uitslag van de audit volgt de certificering en ontvang je het officiële ISO 27001 certificaat!
Wat zeggen onze klanten?
Wie beter dan onze klanten, kunnen jou vertellen wat zij van de PCT vinden.
De PCT geeft ons een volledig beeld van onze verschillende certificeringen, taken en acties zijn geborgd. Hiermee hebben wij één tool waarin al onze processen en controles zijn vastgelegd en constant in control zijn.
Alles is nu geautomatiseerd en centraal terug te vinden op 1 plek. Ik stoorde me aan alle oude Excels en dat alles handmatig moest. We kunnen nu de juiste documenten gemakkelijk terug vinden door de zoekbalk en eenvoudig een nieuwe versie toevoegen. En iedereen krijgt echt het gevoel dat ze met het managementsysteem bezig zijn.
Wij hebben gekozen voor PCT, omdat we zo alle benodigde documenten voor ons ISMS m.b.t. ISO27001 centraal op één plek hebben staan. Ook is het fijne tool om mee te werken om ons ISMS te vullen, taken toe te wijzen en te reviewen.
De voordelen van een ISMS conform ISO 27001 in de PCT
- Helpt jouw organisatie aantoonbaar te voldoen aan de relevante wet- en regelgeving
- Risico’s en maatregelen van jouw organisatie worden beheerst
- Proces van planning en beheersing is geborgd met wederkerende taken
- Beleid en processen (o.a. informatiebeveiliging) zijn goed vastgelegd en geborgd
- Biedt ondersteuning bij werken volgens vaste structuur
- Geeft vertrouwen en zekerheid aan klanten ten aanzien van omgang met informatie
Software geschikt voor alle typen normen en schema’s
De PCT is geschikt voor alle gangbare normen, certificatieschema’s en beoordelingsrichtlijnen. Lees meer over ISO certificeringen.

ISO 9001
Zorg dat jouw organisatie klaar is voor de ISO 9001 kwaliteitsmanagement certificering.

ISO 14001
Verbetering én certificering van milieumanagement binnen jouw organisatie.
ISO 27001
Voldoe gestructureerd en duidelijk aan de eisen voor informatiebeveiliging.

NEN 7510
Extra beveiliging en aandacht voor patiëntgegevens met de NEN 7510 certificering.